JobCore SQL Hub / Seguridad de Datos

Seguridad y Protección de Activos de Datos

La seguridad de la información no es un complemento, es una parte integral del diseño de cualquier base de datos moderna. En JobCore, educamos a los profesionales en la creación de entornos blindados que resistan tanto ataques externos como errores internos. Dada la sensibilidad de los datos manejados por empresas en Argentina —desde información financiera hasta registros de salud—, implementar protocolos de seguridad robustos es una obligación legal y operativa ineludible.

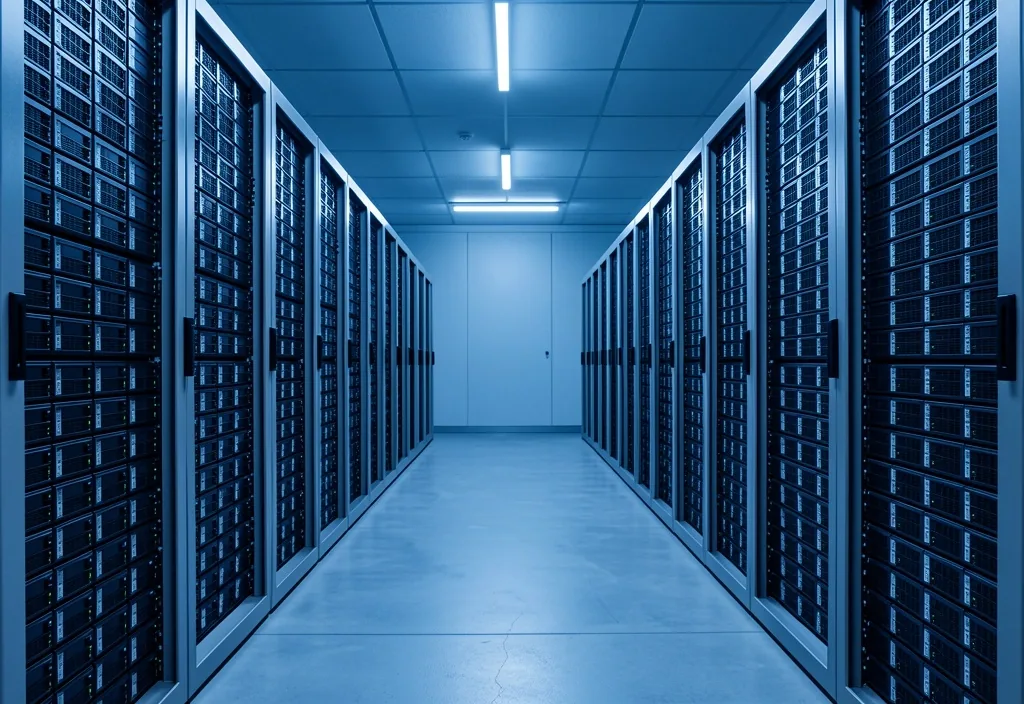
Rack de servidores en un centro de datos empresarial
Matrix Activa
Cifrado TDE ● Activo
SSL / TLS ● Activo
Auditoría ● En monitoreo
Capa de Defensa

Cifrado en reposo y en tránsito

Marco Normativo

Ley 25.326 de Datos Personales

Enfoque Técnico

Defensa en profundidad

01 — Capa de aplicación

Prevención de ataques por inyección SQL

consulta_segura.sql

-- Vulnerable: concatenación directa de input

SELECT * FROM usuarios WHERE email = '" + input + "'";

-- Seguro: consulta parametrizada

EXEC@email = ?;

PREPARE stmt FROM 'SELECT * FROM usuarios WHERE email = ?';

EXECUTE stmt USING @email_input;

El riesgo de inyección SQL sigue siendo una de las vulnerabilidades más comunes y peligrosas en aplicaciones corporativas. Un solo campo de formulario mal saneado puede exponer toda la base de datos a un atacante que concatena comandos maliciosos sobre la consulta original.

Enseñamos técnicas de programación segura utilizando consultas parametrizadas y procedimientos almacenados para neutralizar cualquier intento de manipulación de código malicioso. La separación entre la estructura de la consulta y los datos de entrada garantiza que el motor trate el input como un valor literal, nunca como código ejecutable.

  • Uso de sentencias preparadas en PHP, Python, .NET y Java con drivers nativos del motor.

  • Validación de entrada con listas blancas y escapado contextual en cada capa de la aplicación.

  • Principio de mínimo privilegio: la cuenta de la aplicación nunca debe tener permisos DDL.

  • WAF y reglas de firewall de aplicaciones como capa complementaria, no como sustituto.

La seguridad comienza en la capa de desarrollo y se refuerza en el motor de base de datos. Ningún firewall perimetral compensa una consulta mal construida.

02 — Identidad y acceso

Gestión de identidades y control de accesos

Un principio básico de seguridad es el de mínimo privilegio: cada usuario debe tener acceso solo a lo estrictamente necesario para su función. Mostramos cómo implementar roles de base de datos, esquemas de seguridad y autenticación integrada con sistemas corporativos.

Roles de base de datos

En lugar de asignar permisos usuario por usuario, definimos roles con conjuntos de privilegios específicos (lectura, escritura, ejecución, administración) y vinculamos los usuarios a esos roles. Esto simplifica la auditoría y reduce errores de configuración cuando alguien cambia de puesto o deja la empresa.

Autenticación integrada

Conectamos el motor de base de datos con Active Directory o LDAP corporativo para centralizar identidades. Así, una misma política de contraseñas y rotación aplica para el acceso a datos, y el bloqueo de una cuenta se propaga sin intervención manual en el motor.

Esquemas de seguridad

Segmentamos tablas y vistas en esquemas distintos según su sensibilidad. Un desarrollador de pruebas puede acceder al esquema de reporting sin tocar el esquema financiero. El acceso entre esquemas se controla con permisos explícitos, no por convención de nombres.

Reducción del radio de exposición

Un control de acceso granular reduce drásticamente el daño ante una cuenta comprometida. Si un atacante obtiene credenciales de un usuario de reportes, no alcanza las tablas de transacciones. La segmentación contiene el incidente y acelera la recuperación.

03 — Confidencialidad

Cifrado de datos en reposo y en tránsito

Protegemos la información para que sea ilegible incluso si el almacenamiento físico es robado o las comunicaciones son interceptadas. El cifrado es la última línea de defensa y debe aplicarse siguiendo los estándares de la industria.

Transparent Data Encryption (TDE) cifra los archivos de datos y de registro en el disco a nivel de motor, sin requerir cambios en la aplicación. Las páginas se cifran al escribir y se descifran al leer en memoria, usando una clave maestra almacenada fuera de la base de datos —típicamente en un módulo de seguridad de hardware (HSM) o en un gestor de claves del sistema operativo.

Para el transporte, configuramos certificados SSL/TLS que obligan a todas las conexiones cliente-servidor a cifrarse de extremo a extremo. Esto previene ataques de intermediario (man-in-the-middle) en redes internas donde el tráfico de base de datos circula sin cifrar por defecto.

El uso de salting en funciones de hash de contraseñas (bcrypt, Argon2) añade un valor aleatorio por usuario antes del hash, de modo que dos usuarios con la misma contraseña generen resultados distintos y sean inmunes a tablas rainbow.

Capa 1 Disco

TDE — Cifrado de archivos en reposo

Clave maestra en HSM, sin cambios de aplicación.

Capa 2 Red

SSL / TLS — Cifrado en tránsito

Certificados válidos en todas las conexiones cliente-servidor.

Capa 3 Columna

Cifrado a nivel de columna

Datos sensibles cifrados con claves separadas por tabla.

Capa 4 Aplicación

Hash + Salt de credenciales

bcrypt o Argon2 para contraseñas almacenadas.

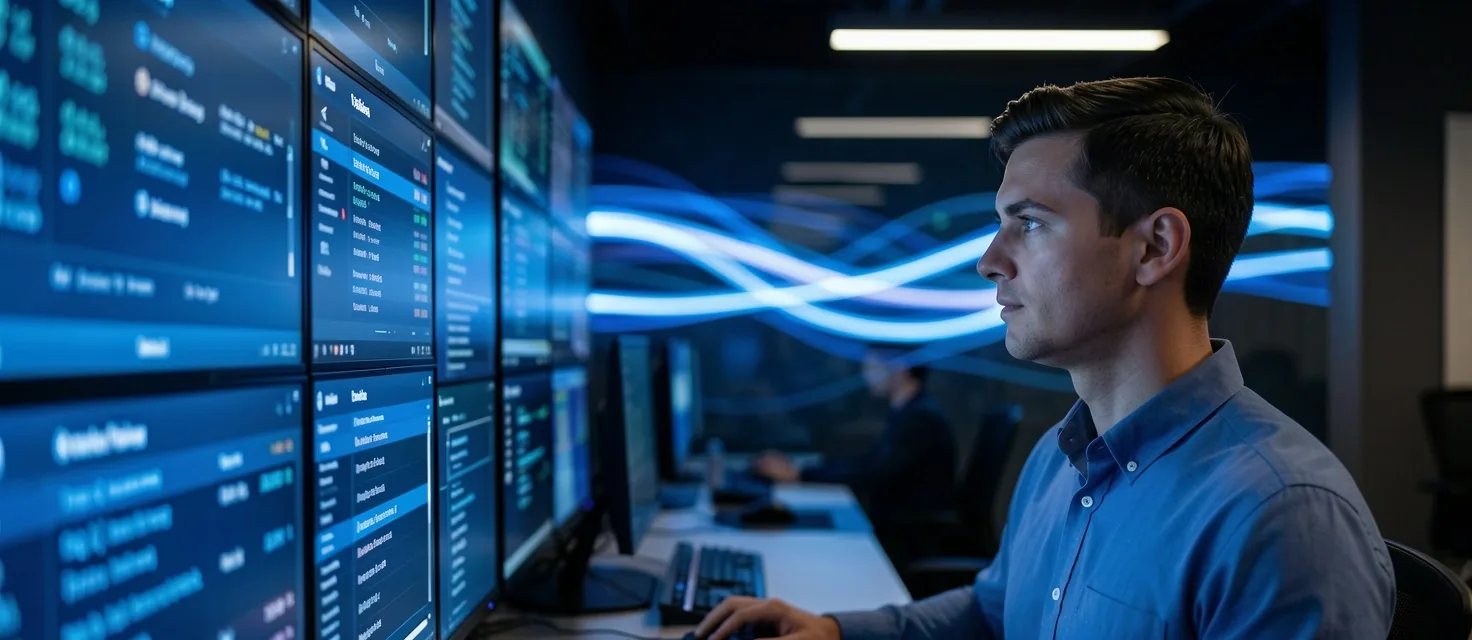
Centro de operaciones de seguridad con monitores de análisis de logs
04 — Trazabilidad

Auditoría y monitoreo de eventos sensibles

Saber quién accedió a qué dato y cuándo es fundamental para la seguridad y el cumplimiento normativo. Configuramos registros de auditoría que rastrean cambios en el esquema y consultas a tablas críticas. Estas huellas digitales permiten realizar análisis forenses tras un incidente y detectar comportamientos anómalos en tiempo real.

Registro

Trazas de login, cambios de esquema y accesos a tablas marcadas como críticas.

Alerta

Notificación inmediata ante volumen anormal de lecturas o accesos fuera de horario.

Forense

Reconstrucción de la línea de tiempo de un incidente desde los logs de auditoría.

Cumplimiento

Evidencia documental para auditorías externas y reguladores de datos personales.

05 — Continuidad

Respaldo y recuperación ante desastres

La seguridad también implica garantizar que los datos no se pierdan permanentemente. Un plan de recuperación ante desastres probado es la única garantía de supervivencia para una empresa digital.

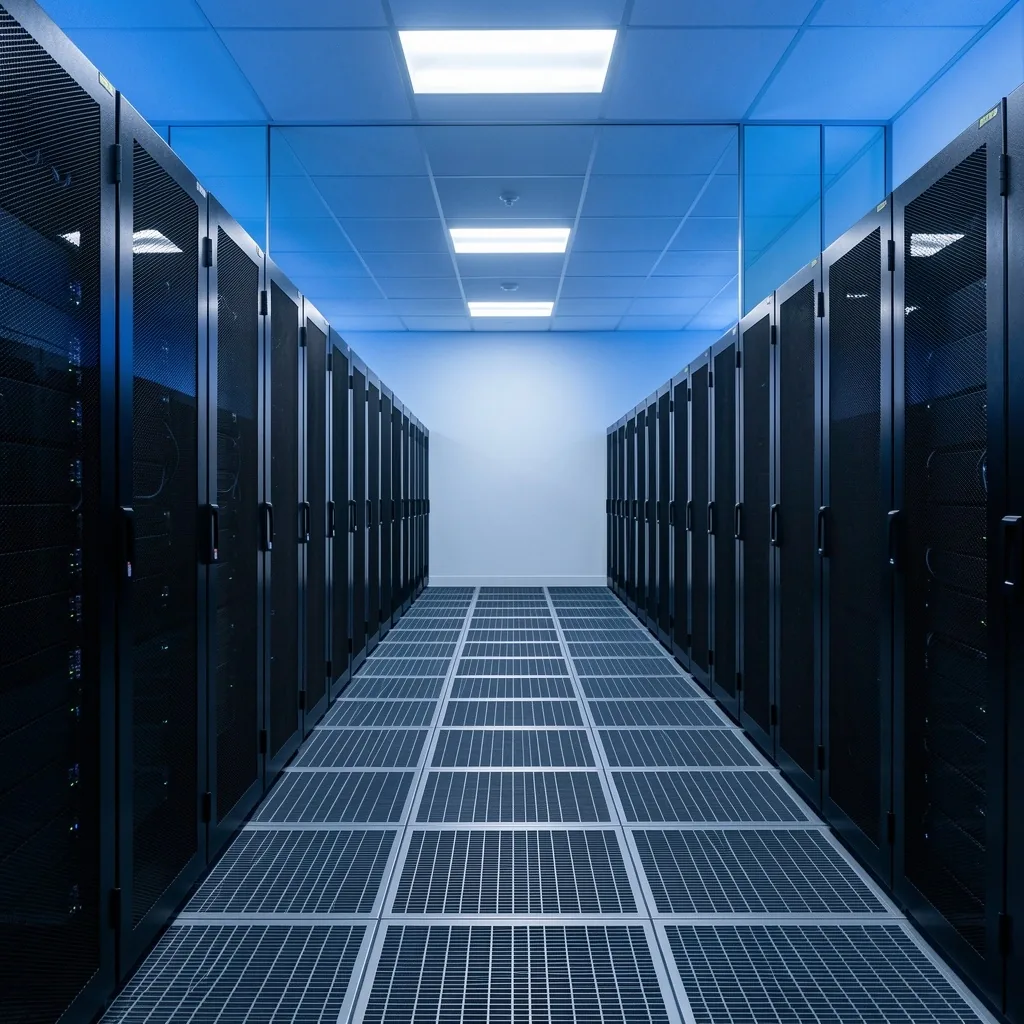
Estantes de almacenamiento de copias de respaldo en bóveda archivística

Diseñamos políticas de backup que incluyen copias completas, diferenciales y de logs de transacciones, almacenadas en ubicaciones geográficamente distintas. La estrategia de respaldo define no solo cómo se copian los datos, sino también con qué frecuencia, dónde se guardan y cuánto tiempo se conservan.

Completa

Copia íntegra de la base. Punto de restauración base para las diferenciales.

Diferencial

Solo los cambios desde la última copia completa. Restauración más rápida.

Log

Transacciones individuales. Permite recuperación a un punto en el tiempo preciso.

RPO y RTO: dos métricas que definen su estrategia

El Recovery Point Objective define cuántos datos puede perder la organización antes de que el daño sea inaceptable. El Recovery Time Objective define cuánto tiempo puede estar el sistema inactivo antes de que el impacto de negocio sea crítico. Ambos valores se traducen en frecuencia de copia, ubicación de los respaldos y procedimientos de recuperación documentados y probados.

Un respaldo que nunca se ha restaurado en una prueba no es un respaldo: es una esperanza. Programamos ejercicios de recuperación periódicos para verificar que las copias funcionen y que el equipo conozca el procedimiento bajo presión.

06 — Privacidad

Enmascaramiento de datos y privacidad

En entornos de prueba o desarrollo, no se deben usar datos reales de clientes. Enseñamos técnicas de Data Masking para ocultar información sensible —como números de tarjetas o DNI— mientras se mantiene la utilidad de los datos para el testing.

Es una práctica esencial para cumplir con la Ley de Protección de Datos Personales en Argentina (Ley 25.326), que exige que la información personal no circule en entornos sin los mismos controles de producción.

Estático

Reemplazo irreversible en una copia de la base. Ideal para entornos de testing permanentes.

Dinámico

Enmascaramiento en tiempo real según el rol del usuario que consulta. Los datos originales no se modifican.

Determinista

Mismo input produce mismo output enmascarado. Permite mantener claves foráneas y relaciones de testing.

07 — Infraestructura

Seguridad en la nube y entornos híbridos

Las bases de datos en Azure, AWS o Google Cloud requieren configuraciones de seguridad específicas, como grupos de seguridad y firewalls virtuales. Analizamos las particularidades de los servicios administrados y cómo mantener la soberanía de los datos en infraestructuras compartidas.

La nube ofrece herramientas potentes, pero su configuración correcta es responsabilidad del usuario. El modelo de responsabilidad compartida significa que el proveedor protege la infraestructura física, pero la gestión de accesos, el cifrado a nivel de aplicación y las reglas de red son suyas.

Reglas de firewall a nivel de instancia: restringir IPs de origen, nunca abrir a 0.0.0.0/0.

Cifrado administrado por el proveedor con claves propias (BYOK) cuando la regulación lo exija.

Conexiones privadas (Private Link, VPC endpoints) en lugar de exposición pública del puerto de base de datos.

Auditoría de configuración con herramientas nativas (Azure Security Center, AWS Security Hub).

08 — Mantenimiento y operación

Evaluación de vulnerabilidades, parcheo y protección contra el borrado accidental

Vulnerabilidades y parcheo del motor

Mantener el motor de base de datos actualizado es crítico para cerrar brechas de seguridad conocidas. Explicamos cómo realizar escaneos de vulnerabilidades y establecer ciclos de mantenimiento para aplicar parches de seguridad sin afectar la disponibilidad.

La proactividad en el mantenimiento previene la mayoría de los ataques automatizados, que explotan versiones desactualizadas con CVEs documentados públicamente.

Escaneo Detección de CVEs en el motor y sus extensiones
Clasificación Priorización por criticidad y exposición
Ventana Aplicación en horario de baja concurrencia
Verificación Pruebas de regresión post-parche

Protección contra el borrado accidental

Implementamos medidas técnicas, como restricciones de borrado y tablas de historial, para proteger los datos contra errores humanos. Los errores de los administradores pueden ser tan dañinos como un ataque hacker.

Configuramos entornos donde las acciones críticas requieren confirmaciones múltiples o dejen una traza de deshacer. Un DROP TABLE ejecutado por error en producción no debería ser una operación irreversible.

Soft delete Marcado lógico en lugar de borrado físico
Tablas de historial Versionado de cada cambio mediante triggers
Confirmación Doble verificación para DDL destructivo
Flashback Reversión a estado anterior en motores que lo soporten
09 — Factor humano

Cultura de seguridad en el equipo de datos

La tecnología por sí sola no es suficiente si el factor humano falla. Promovemos mejores prácticas en la gestión de contraseñas, manejo de llaves criptográficas y conciencia sobre ingeniería social. Un equipo bien capacitado es el firewall más efectivo que una empresa puede tener en el mercado IT argentino.

La mayoría de los incidentes de seguridad no comienzan con un exploit de día cero, sino con un correo de phishing, una contraseña reutilizada o una clave compartida en un chat interno. La formación continua del equipo de datos reduce esos vectores de entrada que ningún software puede bloquear por completo.

Contraseñas

Gestores de contraseñas, rotación periódica y autenticación multifactor obligatoria en cuentas con acceso a datos sensibles.

Llaves criptográficas

Rotación de certificados y claves API, almacenamiento en bóvedas y registro de acceso a cada llave.

Ingeniería social

Simulacros de phishing, capacitación periódica y protocolos claros para verificar solicitudes de acceso o cambio por canales externos.
Próximo paso

¿Necesita evaluar la seguridad de su infraestructura de datos?

Desde Buenos Aires trabajamos con equipos de toda Argentina. Coordinamos una auditoría inicial para identificar brechas, revisar configuraciones y diseñar un plan de remediación priorizado.

Solicitar Auditoría de Seguridad Ver Guía de Mejores Prácticas

Avenida Corrientes 1250, C1043 Buenos Aires

Lunes a Viernes: 09:00 - 18:00

contacto.php →